Cyfryzacja procesów HR oznacza nie tylko sprawniejszą obsługę pracowników, ale również większą odpowiedzialność za bezpieczeństwo danych i systemów. Dotyczy to zarówno rekrutacji i onboardingu, jak i zarządzania świadczeniami pracowniczymi.
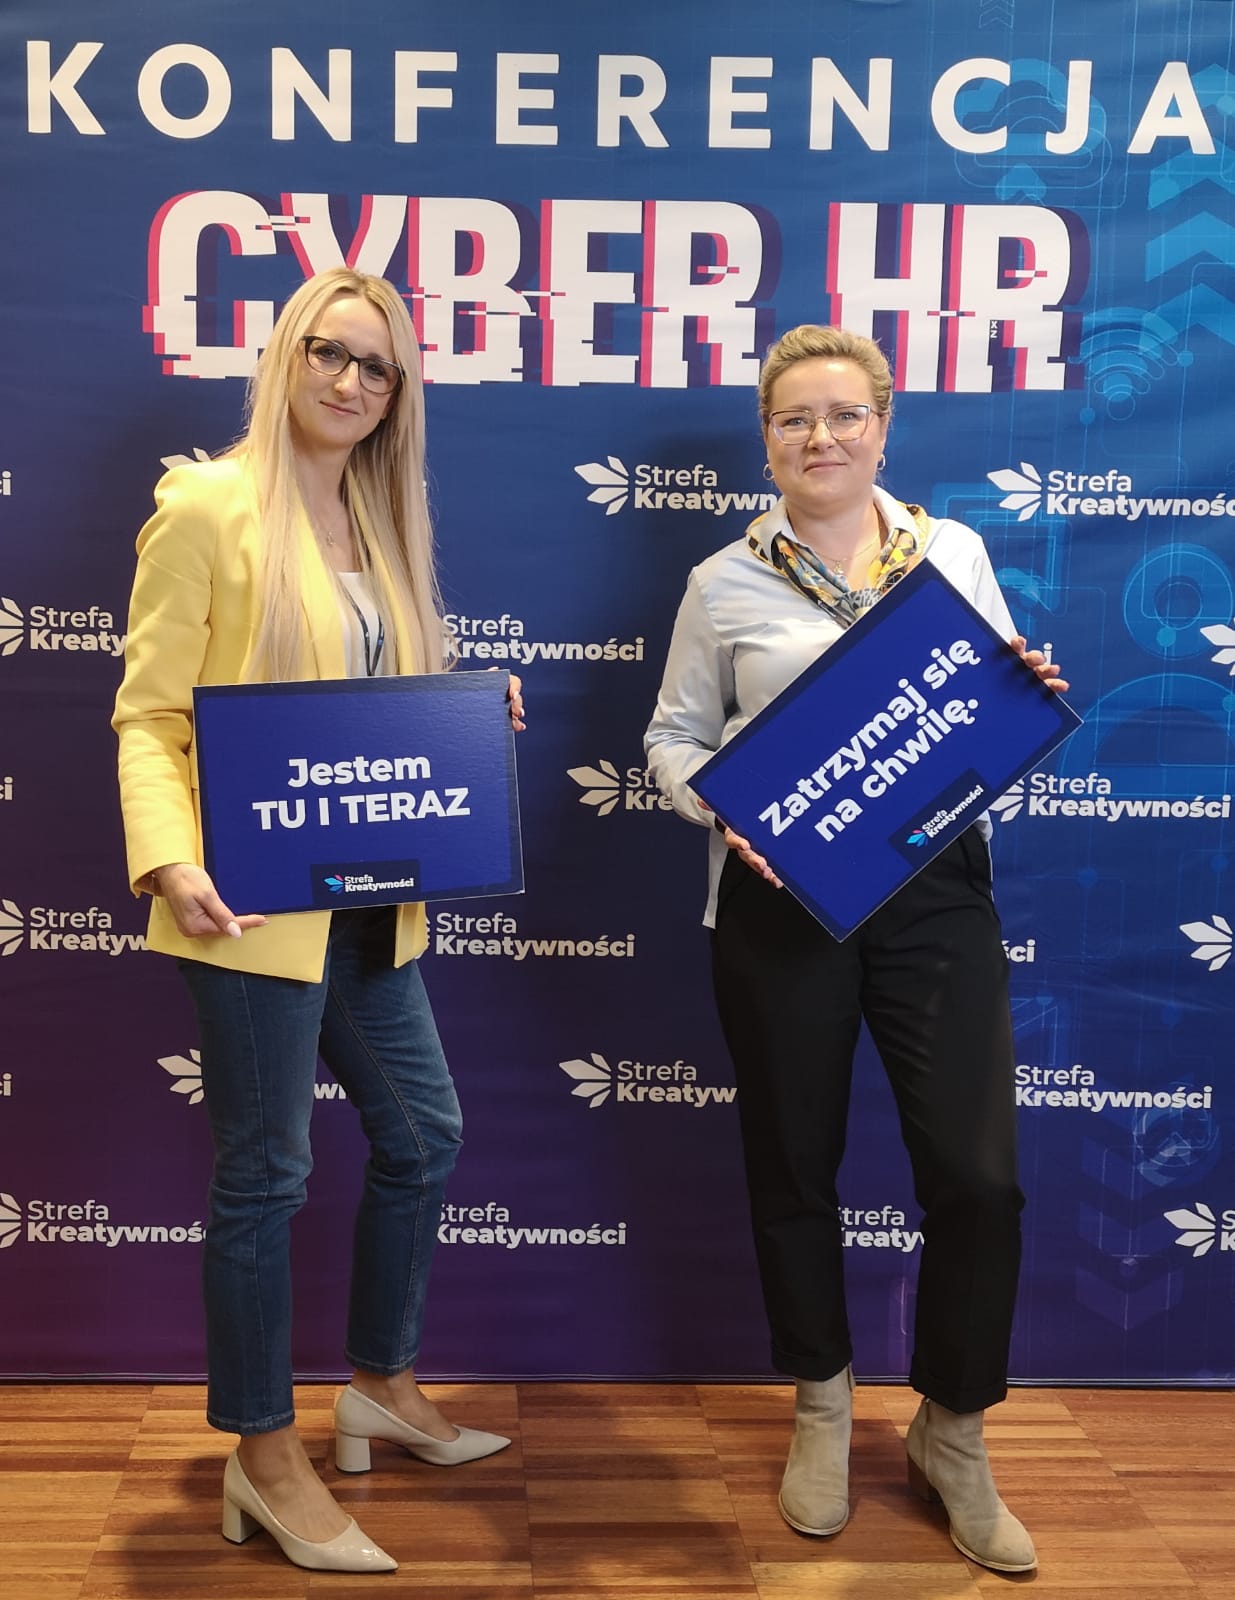
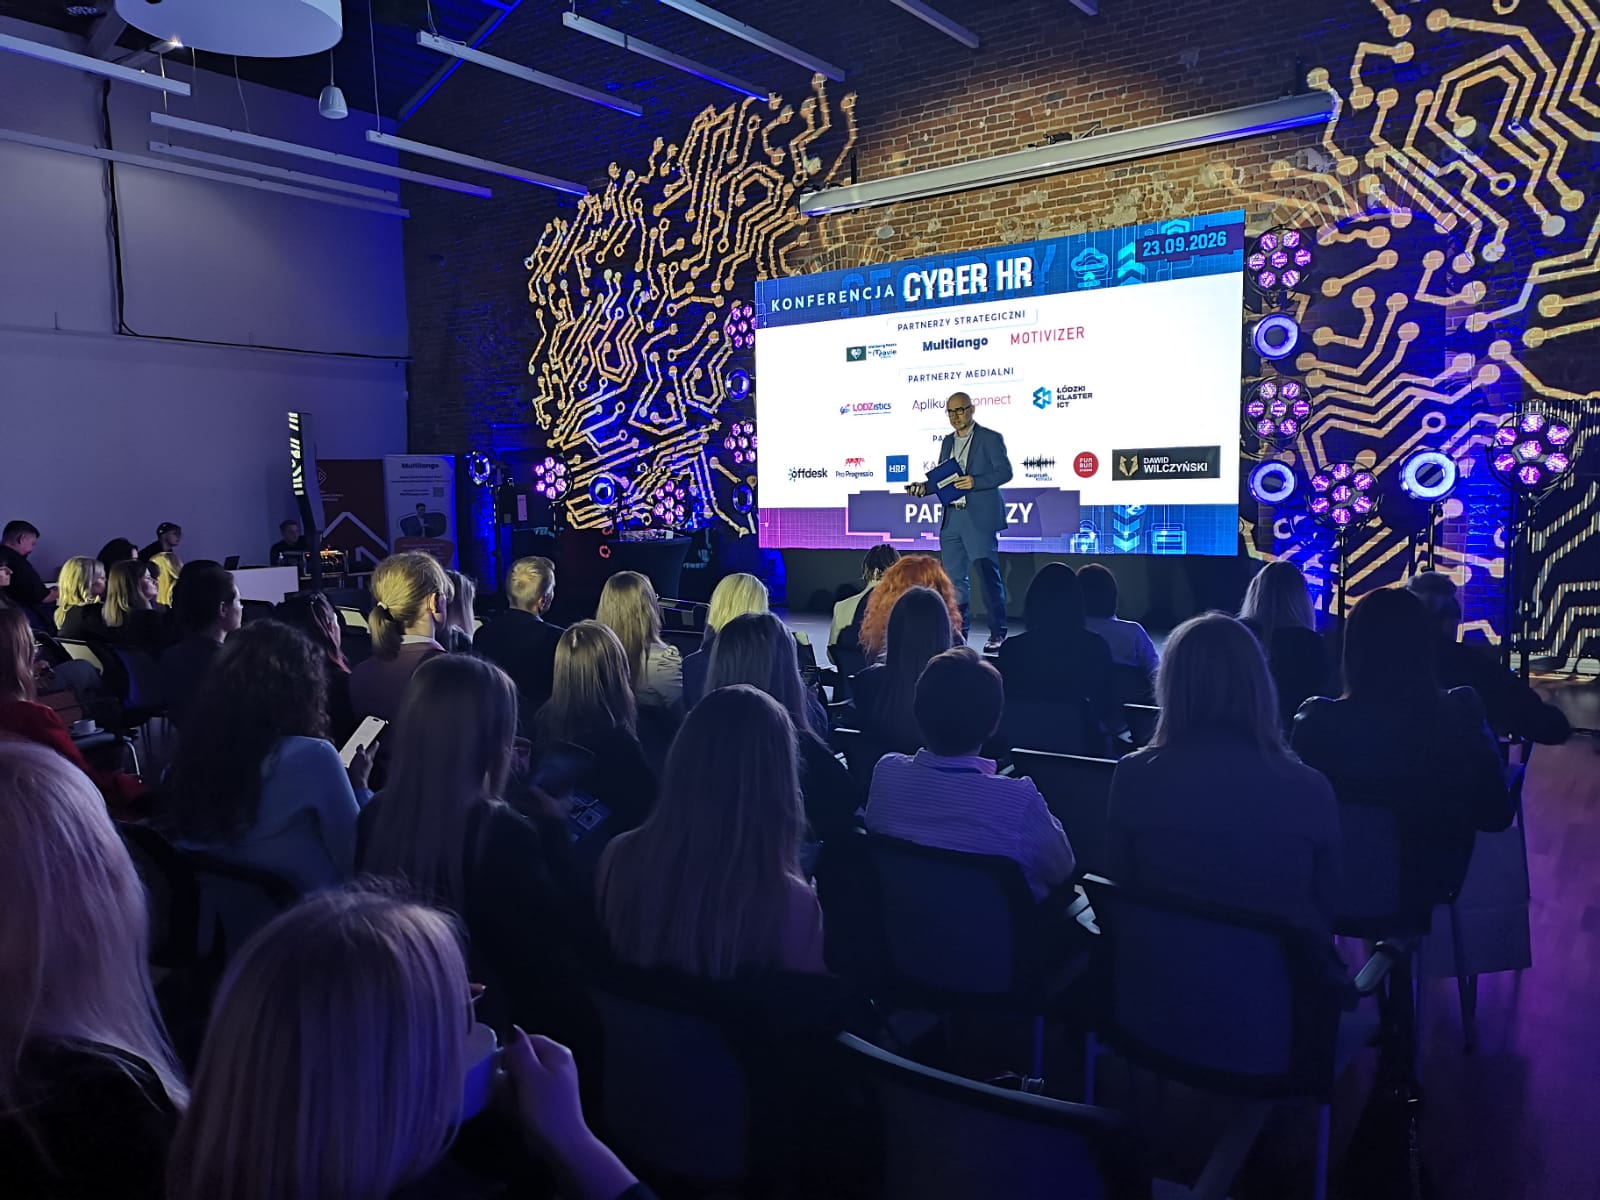
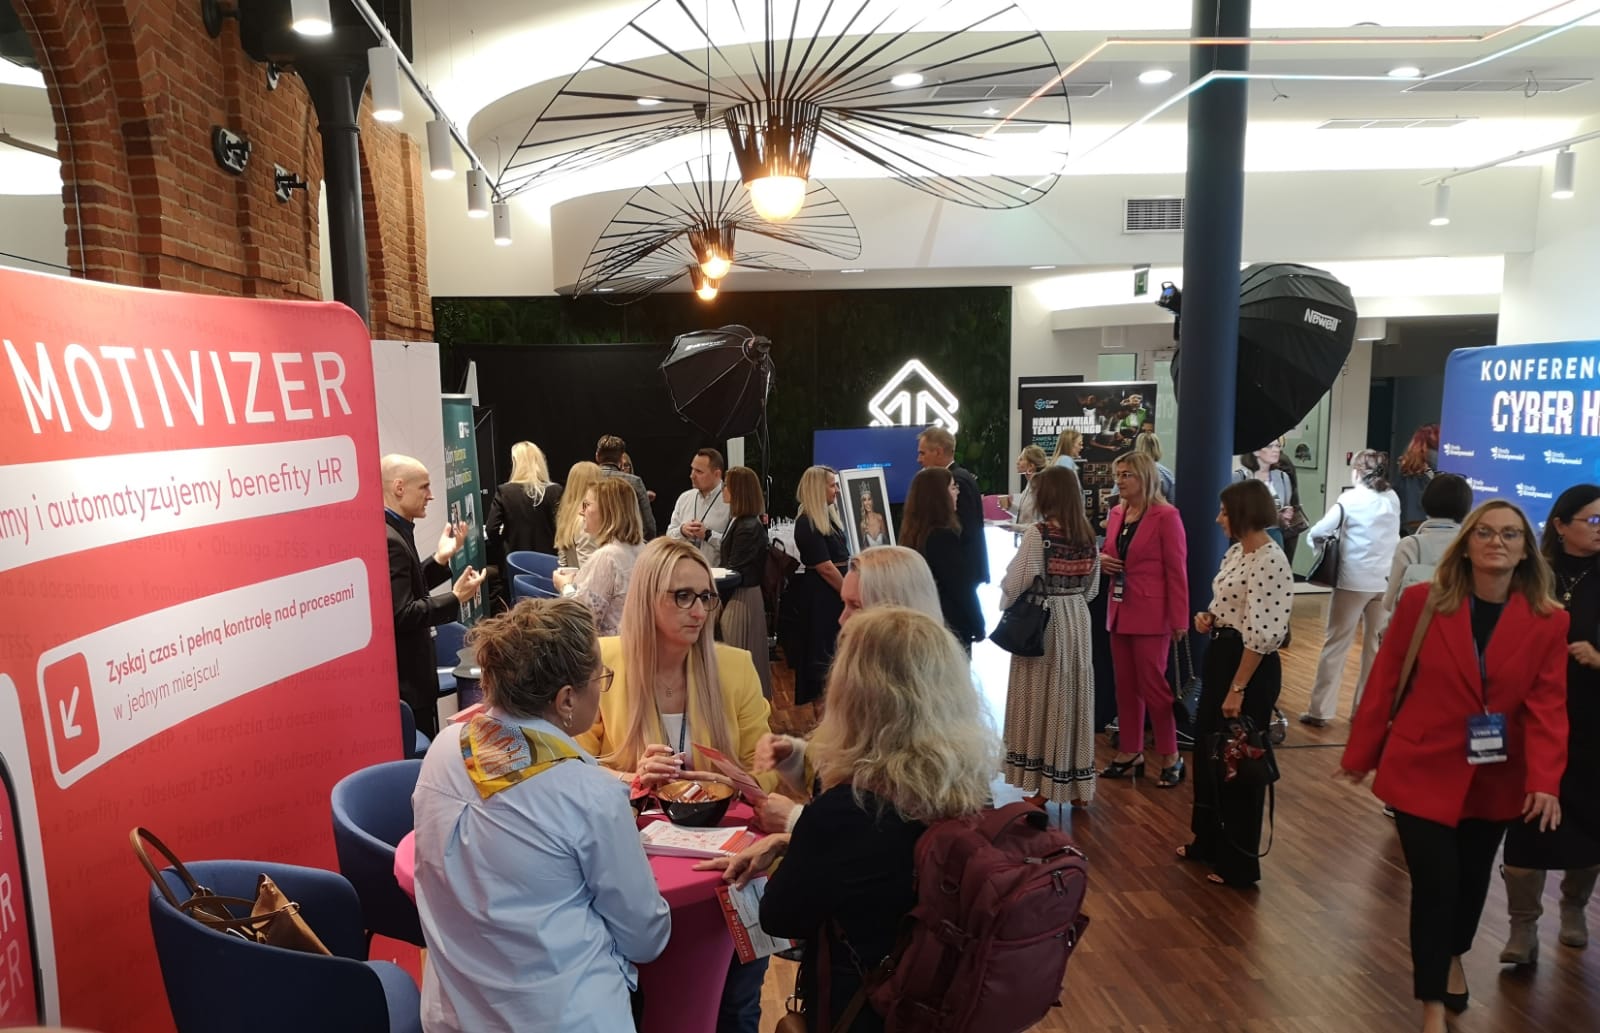
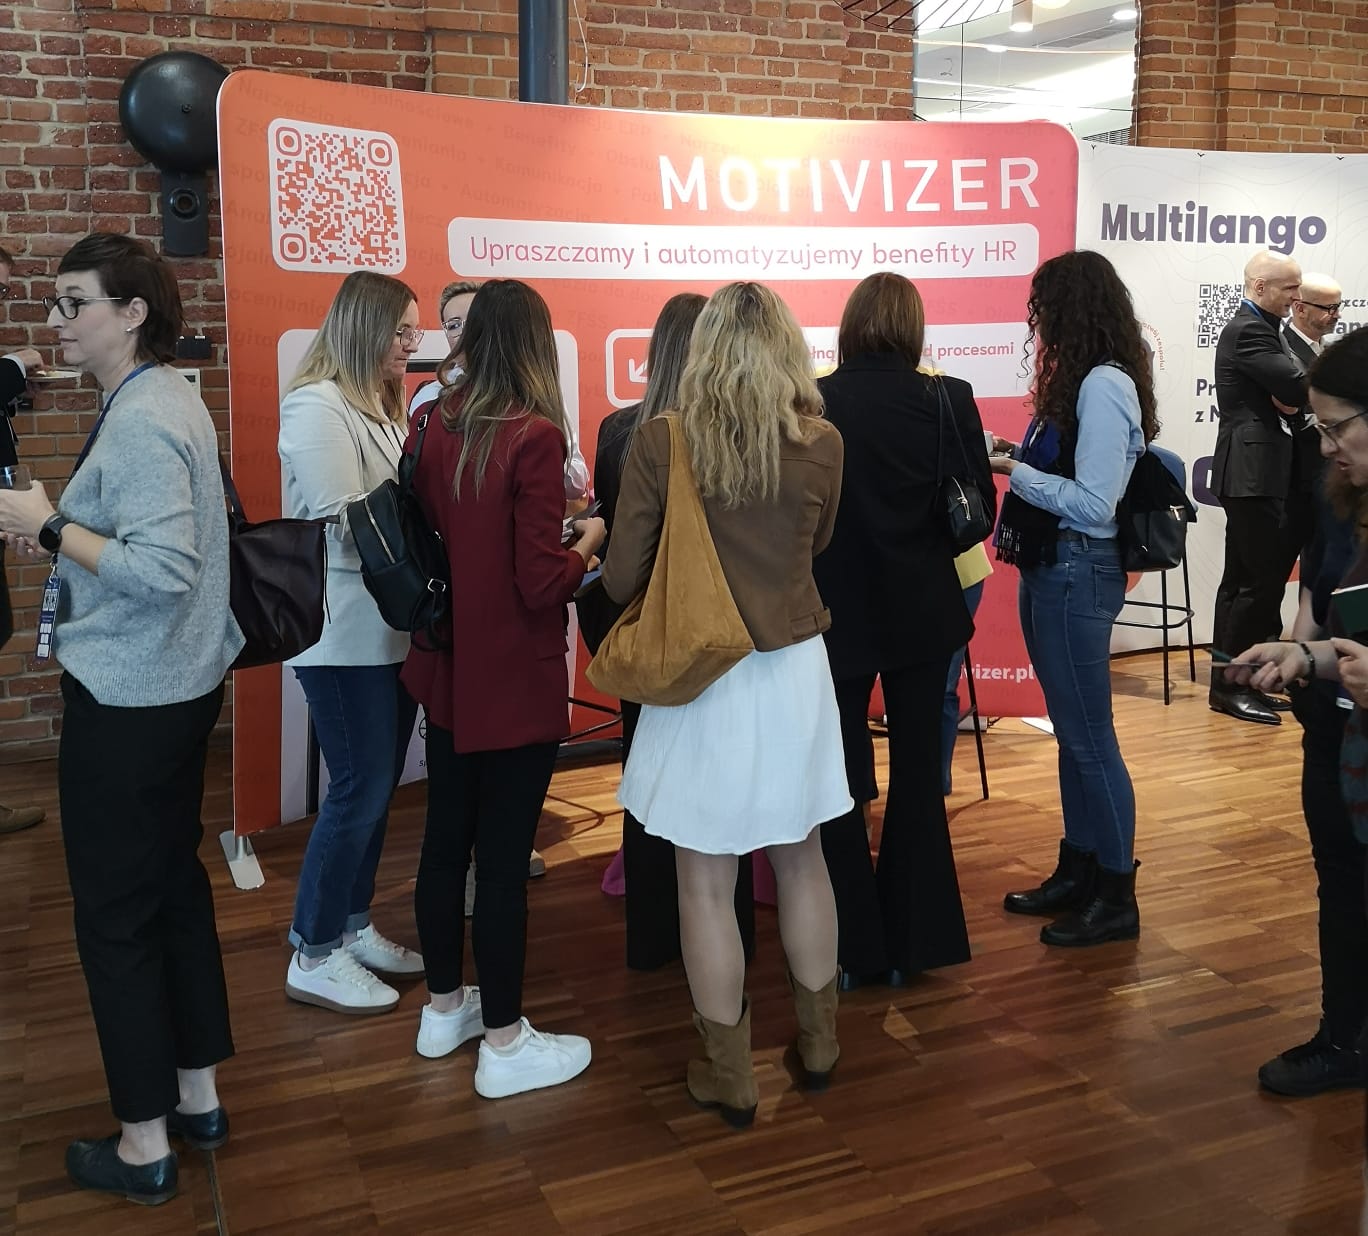
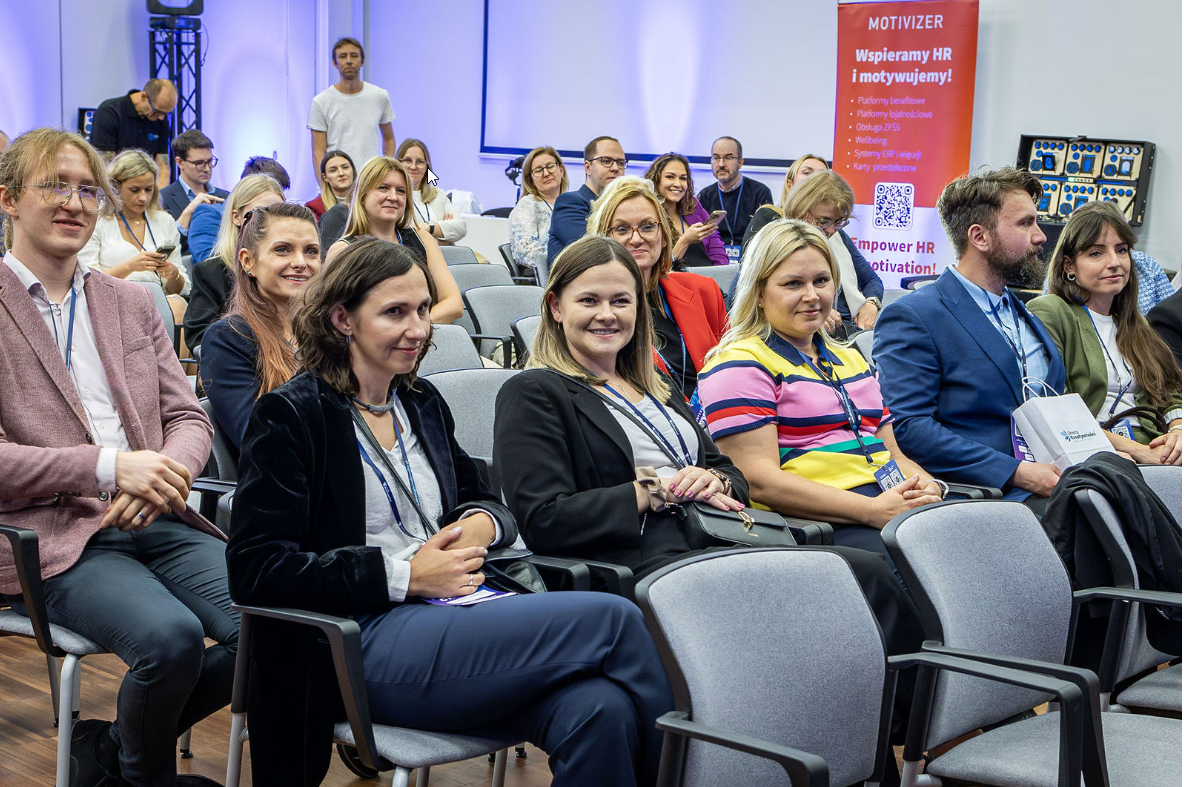
O tym, jak ograniczać ryzyko związane z nowymi technologiami i budować bezpieczeństwo w codziennej pracy, rozmawiali uczestnicy konferencji Cyber HR, która odbyła się 23 września 2026 roku w Łodzi. Motivizer uczestniczył w wydarzeniu jako partner strategiczny.
Motivizer partnerem strategicznym konferencji Cyber HR
Konferencja Cyber HR odbyła się w Łódzkiej Specjalnej Strefie Ekonomicznej. Wydarzenie zgromadziło ekspertów HR, cyberbezpieczeństwa, technologii oraz przedstawicieli biznesu odpowiedzialnych za zarządzanie ludźmi i procesami pracowniczymi.
Program obejmował zagadnienia związane z ochroną danych, cyberzagrożeniami, sztuczną inteligencją oraz odpowiedzialnością pracodawców za bezpieczeństwo informacji.
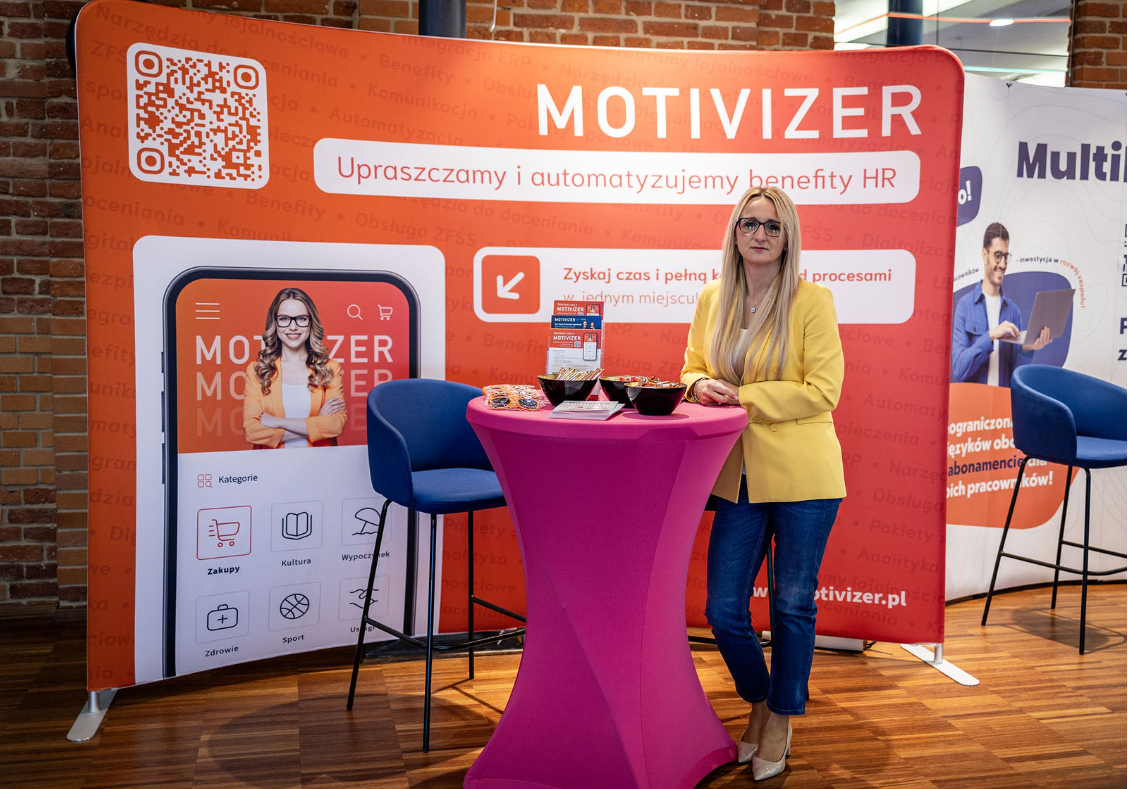
Motivizer reprezentowali Agata Górnicka, Katarzyna Nowacka oraz Tomasz Maciążek, CMO Motivizer.
Nasza obecność była okazją do rozmów o bezpieczeństwie rozwiązań HR Tech, w szczególności systemów kafeteryjnych i platform benefitowych, które coraz częściej stanowią integralną część infrastruktury informatycznej przedsiębiorstw.
Cyberbezpieczeństwo w HR to nie tylko zadanie działu IT
Jednym z głównych tematów konferencji była rola pracowników i działów HR w zapewnianiu bezpieczeństwa informacji.
Działy personalne przetwarzają duże ilości danych dotyczących zatrudnienia, wynagrodzeń, świadczeń oraz sytuacji osobistej pracowników. Jednocześnie korzystają z wielu narzędzi cyfrowych i odpowiadają za procesy wymagające wymiany informacji między systemami.
Dlatego bezpieczeństwo HR powinno obejmować nie tylko zabezpieczenia techniczne, ale również odpowiednio zaprojektowane procedury, zarządzanie dostępami i świadomość pracowników.
W praktyce szczególnego znaczenia nabierają:
- kontrola dostępu do danych pracowniczych,
- bezpieczny obieg dokumentów i wniosków,
- aktualizacja uprawnień przy zmianie stanowiska lub zakończeniu zatrudnienia,
- ochrona informacji przekazywanych między systemami,
- przygotowanie pracowników do rozpoznawania zagrożeń.
Nawet dobrze zabezpieczone narzędzia nie wyeliminują ryzyka, jeśli osoby korzystające z nich nie przestrzegają podstawowych zasad bezpieczeństwa.
Człowiek i jego decyzje w centrum cyberbezpieczeństwa
Ważnym elementem konferencji była dyskusja o czynniku ludzkim jako źródle ryzyka, ale również istotnym elemencie ochrony firmy.
Podczas panelu „Od procedury do nawyku. Jak HR wdraża cyberbezpieczeństwo w organizacji?” eksperci rozmawiali o budowaniu świadomości pracowników i przekładaniu zasad bezpieczeństwa na codzienne działania.
Samo opracowanie procedur nie wystarcza. Pracownicy muszą wiedzieć, jak reagować na podejrzane wiadomości, próby wyłudzenia informacji czy nietypowe żądania dostępu do danych.
Z perspektywy pracodawcy oznacza to potrzebę systematycznej edukacji oraz współpracy między HR, IT i osobami odpowiedzialnymi za bezpieczeństwo informacji.
AI, deepfake i nowe zagrożenia w procesach HR
Osobną część programu poświęcono wykorzystaniu sztucznej inteligencji oraz zagrożeniom związanym z jej rozwojem.
Szczególną uwagę zwrócono na rekrutację, w której technologie generatywne umożliwiają tworzenie fałszywych dokumentów, modyfikowanie wizerunku oraz podszywanie się pod inne osoby.
AI stwarza także nowe możliwości automatyzacji procesów pracowniczych. Wymaga jednak określenia zasad korzystania z danych i kontroli nad działaniem narzędzi.
Dla firm wdrażających rozwiązania HR Tech oznacza to konieczność uwzględnienia bezpieczeństwa już na etapie projektowania procesów, a nie dopiero po uruchomieniu kolejnego systemu.
System kafeteryjny a bezpieczeństwo danych pracowniczych
Bezpieczeństwo cyfrowe ma bezpośrednie znaczenie również dla zarządzania benefitami.
System kafeteryjny obsługuje informacje o pracownikach, przyznanych budżetach, dostępnych świadczeniach oraz historii ich wykorzystania. W przypadku obsługi Zakładowego Funduszu Świadczeń Socjalnych przetwarzane mogą być także dane niezbędne do ustalenia uprawnień i wysokości świadczeń.
Oznacza to, że platforma kafeteryjna powinna być oceniana nie tylko pod kątem funkcjonalności i wygody użytkowania, ale również sposobu ochrony informacji.
Istotne są między innymi mechanizmy uwierzytelniania, zarządzanie uprawnieniami oraz zasady przechowywania i usuwania danych.
W dużych przedsiębiorstwach, w których z systemu korzystają tysiące pracowników, znaczenie ma także możliwość centralnego zarządzania dostępami i ograniczenia ręcznego przetwarzania informacji.
Platforma benefitowa jako część infrastruktury HR
Współczesna platforma benefitowa coraz rzadziej działa jako odrębne narzędzie służące wyłącznie do wyboru świadczeń.
Coraz częściej jest zintegrowana z systemami kadrowo-płacowymi i uczestniczy w obsłudze procesów pracowniczych, wniosków, budżetów oraz raportowania.
Takie rozwiązanie ogranicza pracę administracyjną, ale wymaga odpowiedniego zarządzania przepływem danych.
Przy wdrażaniu platformy benefitowej warto zwrócić uwagę na trzy obszary:
Integracje z systemami HR
Dane powinny być wymieniane w sposób kontrolowany, z jasno określonym zakresem informacji przekazywanych między aplikacjami.
Zarządzanie uprawnieniami
Pracownicy, menedżerowie i administratorzy powinni mieć dostęp wyłącznie do informacji i funkcji niezbędnych do wykonywania swoich zadań.
Kontrola procesów i dokumentacji
Cyfrowa obsługa świadczeń powinna umożliwiać odtworzenie przebiegu procesu, weryfikację decyzji oraz kontrolę poprawności rozliczeń.
Takie podejście pozwala połączyć automatyzację z większą kontrolą nad procesami pracowniczymi.
Bezpieczeństwo platformy kafeteryjnej w praktyce Motivizer
Rozwój Motivizer obejmuje nie tylko obsługę benefitów, ale również cyfryzację procesów HR, zarządzanie wnioskami, dokumentacją i raportowaniem.
Wraz ze wzrostem liczby obsługiwanych procesów rośnie znaczenie odpowiedniego zarządzania danymi i dostępem do systemu.
Platforma Motivizer wykorzystuje rozwiązania wspierające bezpieczeństwo informacji, w tym mechanizmy dwuskładnikowego uwierzytelniania oraz zarządzania retencją danych.
Motivizer posiada również certyfikację PN-EN ISO/IEC 27001:2023-08 w zakresie systemu zarządzania bezpieczeństwem informacji.
Dla firm korzystających z platform benefitowych oznacza to możliwość uwzględnienia wymagań bezpieczeństwa w szerszym procesie cyfryzacji HR.
Nie chodzi wyłącznie o zabezpieczenie samej aplikacji. Równie istotne są zasady jej użytkowania, zakres przetwarzanych danych oraz sposób integracji z pozostałymi systemami przedsiębiorstwa.
Cyber HR – wnioski dla firm cyfryzujących procesy pracownicze
Konferencja Cyber HR pokazała, że bezpieczeństwo informacji wymaga współpracy wielu obszarów firmy. HR odpowiada za procesy i dane pracowników, IT za infrastrukturę technologiczną, a kadra zarządzająca za zasady i poziom akceptowanego ryzyka.
Z perspektywy wdrażania systemów HR Tech szczególnie istotne jest uwzględnienie bezpieczeństwa na każdym etapie cyfryzacji.
Dotyczy to również rozwiązań takich jak system kafeteryjny czy platforma benefitowa. Ich zadaniem jest usprawnienie codziennej pracy, ale nie powinno się to odbywać kosztem kontroli nad informacjami.
Dlatego przy wyborze nowych narzędzi warto oceniać nie tylko zakres funkcji i możliwości automatyzacji, lecz także sposób zabezpieczenia danych, zarządzania dostępem oraz integracji z istniejącą infrastrukturą.
Dziękujemy organizatorom konferencji Cyber HR za możliwość udziału w wydarzeniu oraz uczestnikom za rozmowy dotyczące technologii, bezpieczeństwa i cyfryzacji procesów pracowniczych.
Autor: Tomasz Maciążek | Dyrektor Marketingu | Data publikacji: 30.09.2026